Cua Spaces : pourquoi donner un ordinateur séparé à votre agent IA ?
Cua Spaces : pourquoi donner un ordinateur séparé à votre agent IA ?
Vous voulez confier un travail à un agent IA, sans lui ouvrir votre ordinateur personnel, ses dossiers et ses sessions connectées. Cua Spaces propose une séparation concrète : donner à l’agent un autre environnement informatique pour travailler. Avec le plugin destiné à Hermes Agent, cette séparation concerne d’abord le terminal, les fichiers et l’exécution de code. Elle ne signifie ni que tous les outils changent de machine, ni que les comptes connectés deviennent inoffensifs.
Pour un dirigeant, la bonne question est donc : quel travail peut-on déplacer, avec quels accès, et qui garde la main avant une action engageant l’entreprise ?
Deux ordinateurs, deux périmètres de travail
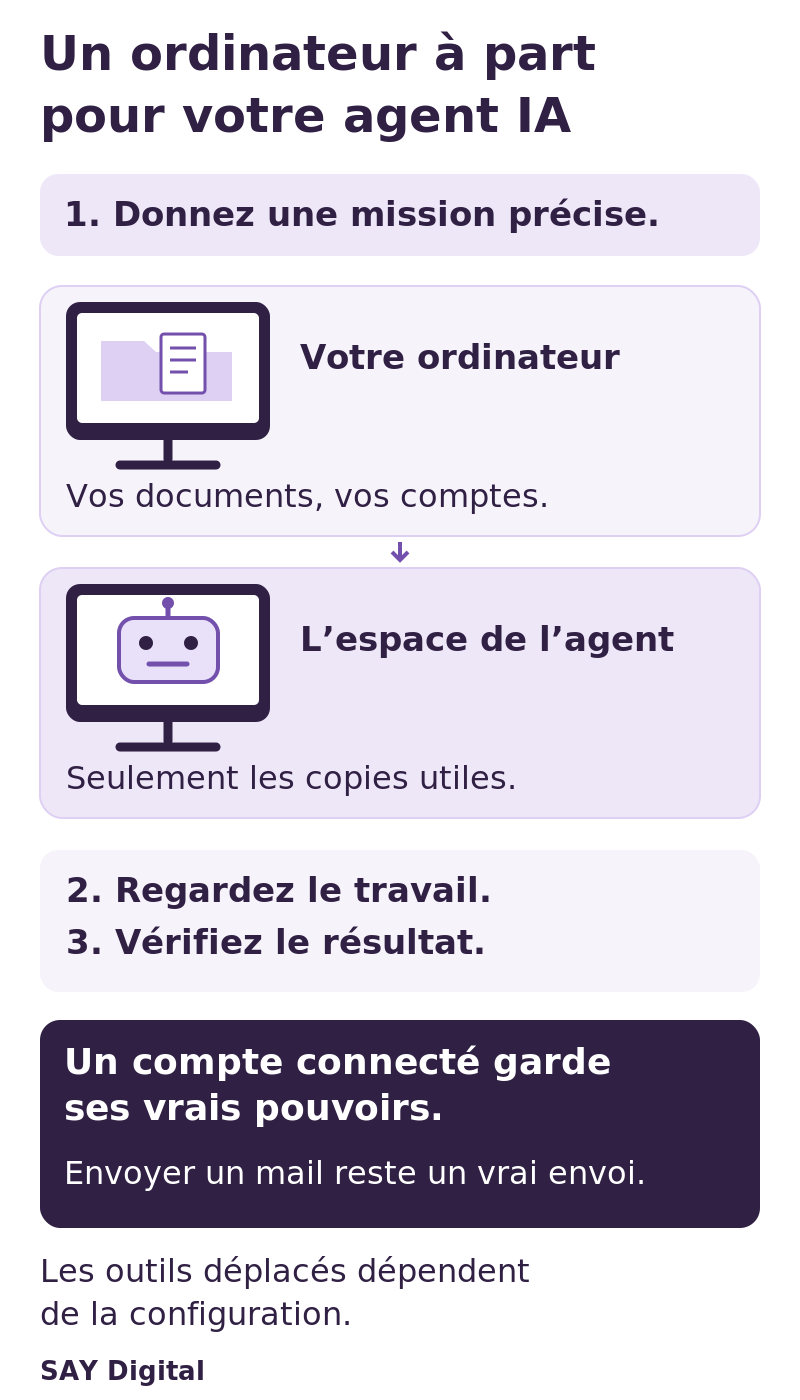
Imaginez deux ordinateurs. Le premier reste votre poste habituel, avec vos documents et votre messagerie. Le second contient uniquement les éléments nécessaires à la mission de l’agent. Il peut s’agir d’une machine virtuelle, pas nécessairement d’un nouvel appareil à acheter. Cette image aide à distinguer votre espace quotidien de celui où l’agent manipule ses fichiers.
Cua décrit un Space comme une machine isolée, hébergée sur votre matériel ou dans votre propre compte cloud. Dans le fonctionnement du plugin étudié, Hermes continue de tourner là où il était installé ; ses outils de terminal, de fichiers et de code travaillent dans le Space. On déplace ce travail, pas automatiquement l’agent entier, sa mémoire et tous ses accès. Notre guide d’Hermès Agent en entreprise explique la différence entre le modèle qui interprète la demande et les outils qui l’exécutent.
Ce qui passe dans le Space, et ce qui peut rester dehors
Le terminal sert à lancer des programmes ; les outils de fichiers lisent et modifient des documents ; l’exécution de code fait tourner un programme. Le plugin dirige ces opérations vers le Space. Cela réduit le mélange avec le poste personnel, à condition de vérifier les outils effectivement employés.
Le navigateur et computer_use, qui permet à l’agent d’agir sur une interface graphique, demandent une vérification distincte. Le README documente leur placement dans un Space Linux sous conditions : Hermes doit intégrer la modification référencée #142225, postérieure à v0.22.2 ; Cua doit être en version 0.7.0 ou ultérieure ; les composants de bureau et la configuration doivent être compatibles. Une ancienne version d’Hermes laisse ces outils sur la machine habituelle. Le réglage plugins.isolation: host empêche aussi leur déplacement.
Sur les Spaces macOS et Windows, le plugin ne déplace pas automatiquement le navigateur, computer_use ou Bot Desktop. Avant de connecter un compte professionnel, faites donc confirmer où chacun de ces outils s’exécute. Voir des fichiers dans le Space ne prouve pas que le navigateur y travaille aussi.
L’isolation ne retire pas les droits des comptes
Un poste séparé limite l’accès direct à votre environnement personnel. Mais si vous y connectez une messagerie autorisée à envoyer, l’agent peut encore produire des effets hors de cette machine. Il en va de même pour un compte capable de modifier ou de supprimer des données dans une application distante. La frontière locale et les permissions des services externes répondent à deux problèmes différents.
Choisissez un compte dédié, limité à la mission, plutôt que votre session d’administrateur. Si l’essai doit seulement préparer un document, n’accordez pas par commodité le droit de le publier. Notre article sur le droit d’agir des agents IA détaille cette chaîne d’autorisation.
Une machine dédiée ne garantit pas non plus que toutes les données restent locales. Un modèle distant peut recevoir du texte, des résultats d’outils ou des images selon l’intégration. Les échanges avec les services connectés subsistent ; un Space distant implique également des transferts. Le lieu d’exécution, les destinataires des données et leur conservation doivent être examinés séparément.
Un écran visible n’est pas une validation
Cua permet de regarder le bureau du Space et d’intervenir dans la visionneuse. C’est utile pour comprendre une manipulation ou reprendre une interface. Cela ne donne pas une vue exhaustive des commandes, des appels à des services ou des informations transmises. Le README précise qu’Hermes continue de travailler à côté de l’utilisateur qui intervient : cliquer dans la visionneuse ne constitue donc pas un arrêt garanti.
Autre distinction importante : pour les Spaces qu’il crée, le plugin supprime les demandes de confirmation d’Hermes concernant les commandes risquées, en s’appuyant sur l’environnement isolé. Pour un Space existant explicitement nommé, la documentation indique que ces confirmations sont conservées. Ne prenez pas la disparition d’une alerte pour une réduction universelle du risque. Un contenu consulté peut toujours tenter de détourner les droits disponibles, comme l’explique notre article sur les consignes malveillantes rencontrées pendant une recherche.
Un premier essai : préparer un tableau, sans le transmettre
Voici un scénario illustratif, pas un retour client ni un résultat de test. Une responsable souhaite comparer des offres fournisseurs. Elle fournit des copies expurgées des documents dans un Space dédié et demande un tableau de comparaison, avec les références des passages utilisés et les points incertains.
Le périmètre exclut l’envoi de messages et la modification des dossiers d’origine. Avant l’essai, l’équipe vérifie l’emplacement des outils, retire les comptes inutiles et désigne la personne qui pourra arrêter l’exécution. À la fin, cette personne contrôle les montants, les références et les omissions avant toute utilisation. Le test doit établir si le document est exploitable, quels accès ont été nécessaires et combien de travail de vérification reste à faire.
Conservez les traces d’exécution nécessaires pour comparer le périmètre demandé aux outils utilisés. Ces critères encadrent le pilote ; ils ne sont pas tous imposés par le plugin.
Décider avec le coût complet et une limite claire
Un environnement isolé n’est pas gratuit parce qu’il tourne sur votre matériel. Il mobilise des ressources, de l’administration et du temps de contrôle ; le modèle et l’hébergement peuvent aussi être facturés. Vérifiez les conditions commerciales applicables, sans confondre éventuelle promotion et coût durable.
Avant d’élargir le pilote, exigez un livrable vérifiable, des permissions comprises et une procédure d’arrêt testée. À Paris, un échange avec SAY Digital peut servir à cadrer ce pilote contrôlé et les validations attendues, selon votre contexte ; ce n’est pas une garantie de compatibilité ou de résultat. Découvrir SAY Digital.
Sources officielles
- README officiel du plugin Hermes sur Cua Spaces : périmètre, versions, confirmations et limites par système.
- Dépôt officiel Cua et documentation Cua : environnement produit. Sources collectées le 30 octobre 2026 ; les conditions peuvent évoluer.